どうも、AIに働かせて自分は寝ていたいKAZUです。
今回は、ChromeやEdgeに保存したパスワードを1Passwordに移すべき理由を紹介します。
最近はAIが強くなり、悪意のある人がAIを使って乗っ取りなどを行っています。
AIが自ら侵入を試す攻撃が日本の企業ばかりを狙い、約20社が標的になったそうです。情報漏えいを公表した企業は8社ありました1。
また、日本人がAIを使った詐欺を見分けられたのは56%で、世界平均の74%を下回る結果だったそうです2。
え、もしかして…、自分の環境も相当ヤバいかも…?と思って調べました。
まずはパスワードの守りから見直そうと、AIを使う人には今話題の1Passwordがいいと聞いて、パスワードを1Passwordに移してみました。
AIにパスワードを渡さずにログインさせる仕組みがあるからです。
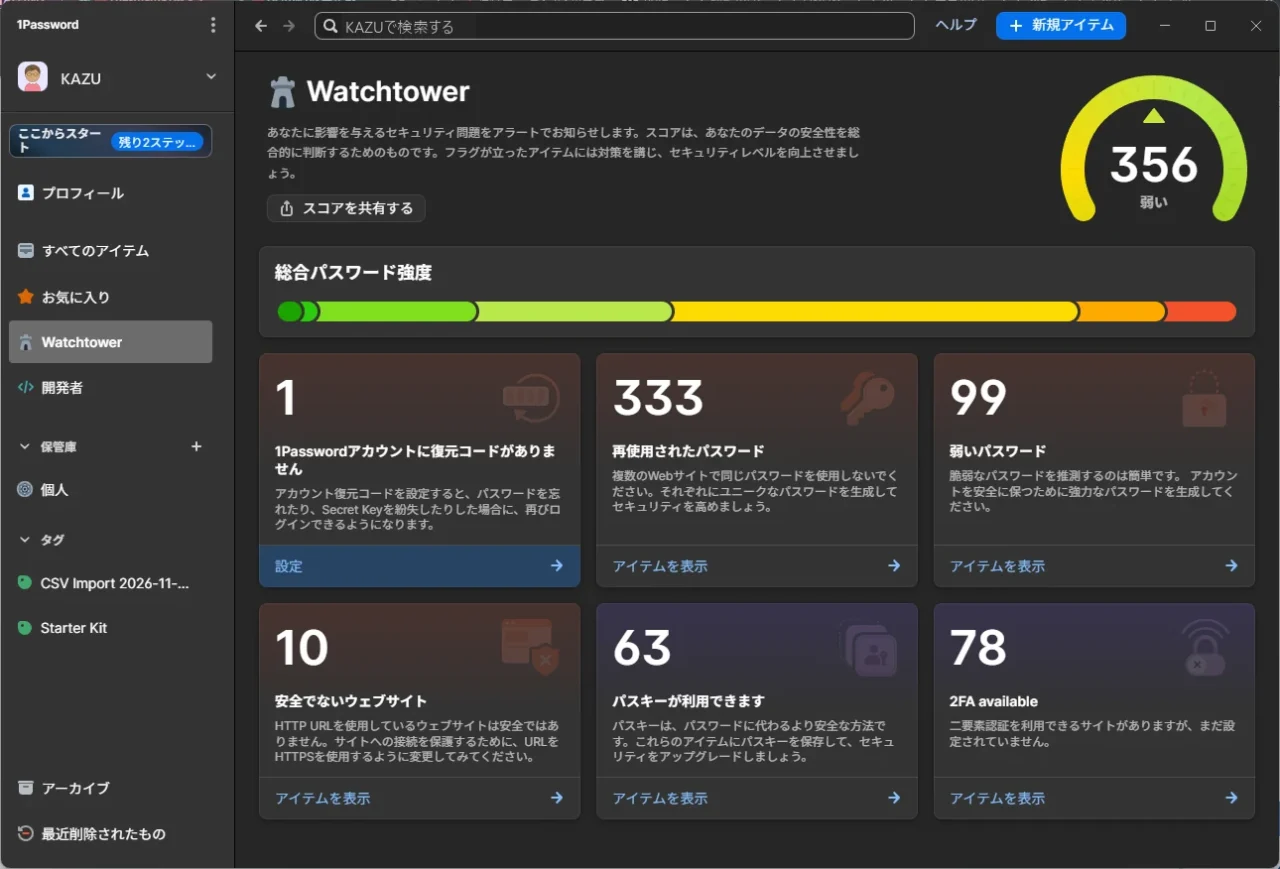
取り込んだ641件のうち、使い回しと出たものが333件!半分以上が使い回しで、かなり危険な状態でした。
今の時代、ブラウザに保存したままで大丈夫だと思うのはかなり危険です。
ChromeやEdgeにパスワードを保存しているなら、1Passwordのようなパスワード管理ツールに移すべきです!
具体的には、この記事で以下の3点が分かります。
- ブラウザのパスワード保存が危険と言える根拠
- 1Passwordが安全な理由とブラウザにない機能
- 移すときに最初に行うべき具体的手順
使える道具は、Windowsのパソコン、ChromeかEdge、iPhoneです。
それでは、詳しく解説していきます。
ブラウザに保存したパスワードが狙われる理由
ブラウザのパスワード保存先はウイルスが真っ先に狙う場所です。
警察庁は、メールで広がるウイルス「Emotet」に、Chromeに保存されたクレジットカードの番号・名義・有効期限を盗む機能が加わったと発表しました。
Chromeは保存した情報を暗号にしていますが、Emotetは暗号を元に戻す鍵も一緒に盗むため、中身が知られるおそれがあると、警察庁は説明しています3。
この例で狙われたのはブラウザに保存したカード情報です。ブラウザに保存したパスワードも同じように狙われる可能性があります。
パスワードを盗むウイルス(インフォスティーラー)で盗まれた認証情報は半年で18億件にのぼったそうです4。
Chromeの開発チームは、従来の暗号化ではログイン中の本人として動く悪意あるアプリからデータを守れないと説明し、保護機能を追加しました5。
しかし、その新しい保護機能もVoidStealerというウイルスにより回避されたと報じられています6。
Chromeと同じ新しい守りを使うEdgeなども、影響を受けるそうです7。
専門家も「まず、ブラウザへのパスワード保存を原則禁止にすること」と指摘しています8。
AIを使う人に1Passwordが話題の理由
AIを仕事で使い始めると、ログイン情報やAPIキー(サービスを使うためのパスワードのような文字列)をAIに見せてしまわないか不安になります。
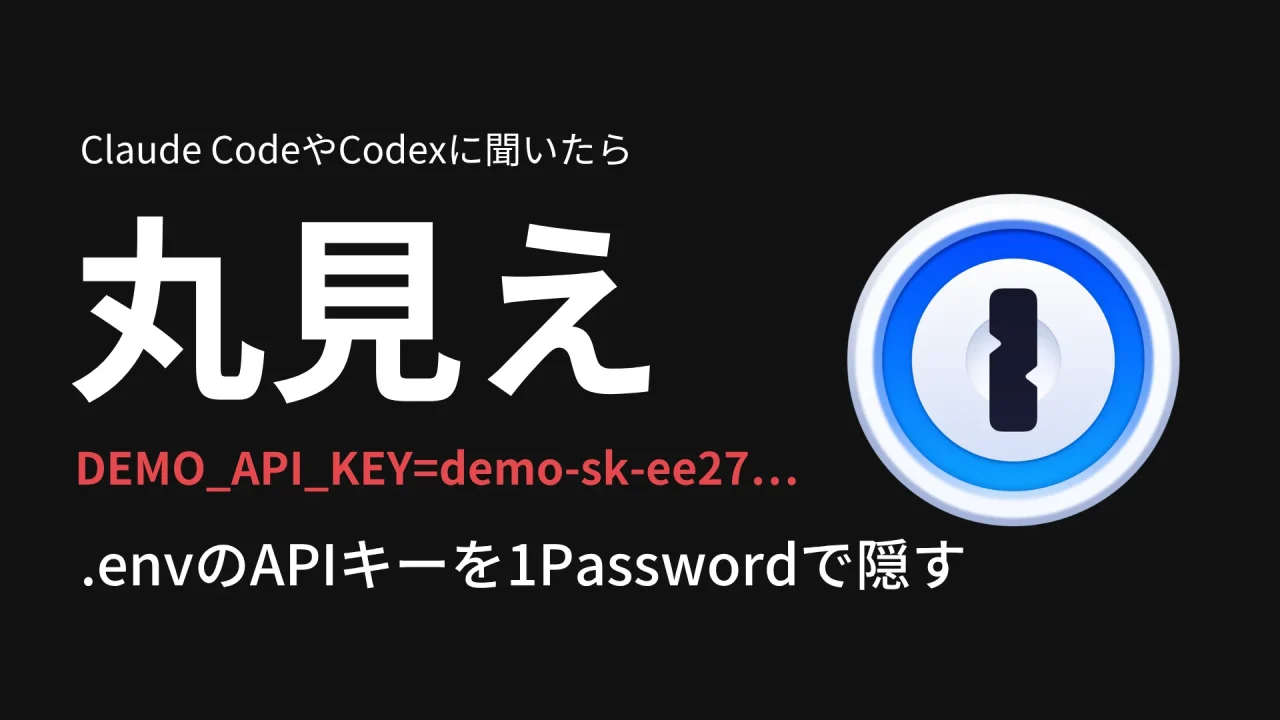
実験として.envというファイルに偽物のAPIキーを書いてClaude CodeとCodexに中身を聞くと、どちらもキーをそのまま答えました。
キーを1Passwordに入れて.envには置き場所だけを書くと、AIには置き場所しか見えなくなりました(詳しい手順はAPIキーを1Passwordで管理する方法の記事に書きました)。
1Passwordは、Claude向けの連携機能「1Password for Claude」を発表しました。
Claudeがログインに必要な情報をタスクごとに1Passwordへ求め、本人が生体認証で許可か拒否を選びます。
パスワードと確認コード(ワンタイムコード)はClaudeにもClaudeとのやり取りにもAnthropicのシステムにも見えません。
使えるのはMacだけです9。
また、個人のAIエージェント向け機能「1Password for Agents」も発表されています。
エージェントにパスワードを渡さず本人が自分の端末で承認すると、1Passwordがログイン欄へ直接入力します。
エージェントはパスワードを受け取らず、見ません10。
1Password for ClaudeはMacだけのためWindowsの私は試していません。1Password for Agentsもまだ試していません。
自分のパスワードを見直して分かったこと
Chromeに保存していたパスワードを1Passwordに取り込むと「641個のアイテムがインポートされました」と表示されました。
取り込む前、Googleのチェックアップ機能では39件の警告が出ていました。
取り込み後にWatchtower機能で診断したところ、スコアは356で「弱い」という結果に。
使い回しと出たものが333件、弱いパスワードが99件もあり、想定以上に危険だと分かりました。
Googleのチェックアップは39件、1Passwordは使い回し333件と弱いパスワード99件という数字を出しました。どちらも同じChromeの情報を調べていますが、数え方が違うのでそのまま比べることはできません。
Chromeにはプロファイルが6つあり、今回取り込んだのは1つだけです。
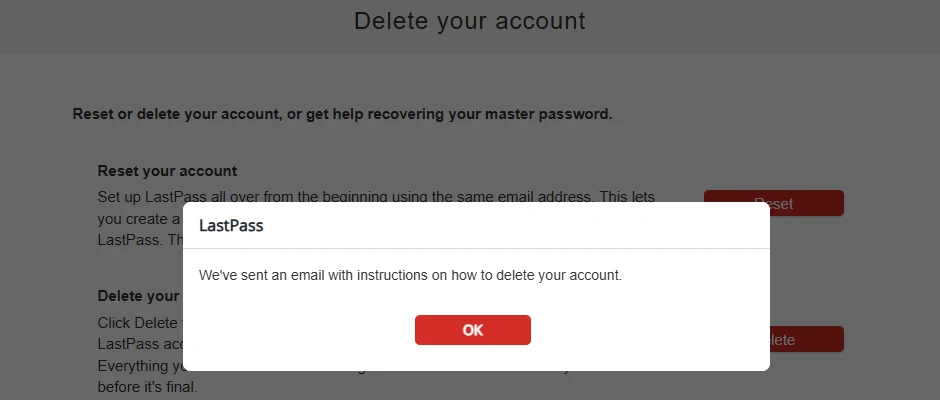
以前使っていたLastPassは、アカウントの削除で「手順をメールで送りました」と出たのに、そのメールが届かず、まだアカウントを消せていません。
1Passwordが安全と言える仕組み
1Passwordはアカウントのパスワードと「Secret Key」の2つを組み合わせて鍵を作ります。
どちらも外部へ送信されず、サーバーにも保存されません。
攻撃者が入手できるのは解読できない暗号の塊だけだと公式が説明しています11。
白書にも、保管データはパスワード破りの手がかりに使えない構造だとまとめられています12。
別サービスでは事故もありました。LastPassは保管庫の控えが盗まれました。マスターパスワードが弱いと、総当たりで試されて中身を開けられたそうです13。
破られた保管庫の情報を使って暗号資産も盗まれ、追跡できた分だけで3,500万ドルを超えたそうです14。
1Passwordでできてブラウザではできないこと
Googleのチェックアップも漏洩や使い回しを調べます15。
差が出るのは次のような点です。
1Password for Agentsは、まだ試していません。
料金とほかの選択肢との比べ
1Passwordを年払いで申し込むと、最初の12か月は25%引きの月2.99ドルです19。
通常は個人プランで月3.99ドル、ファミリープランで月5.99ドルとなります。
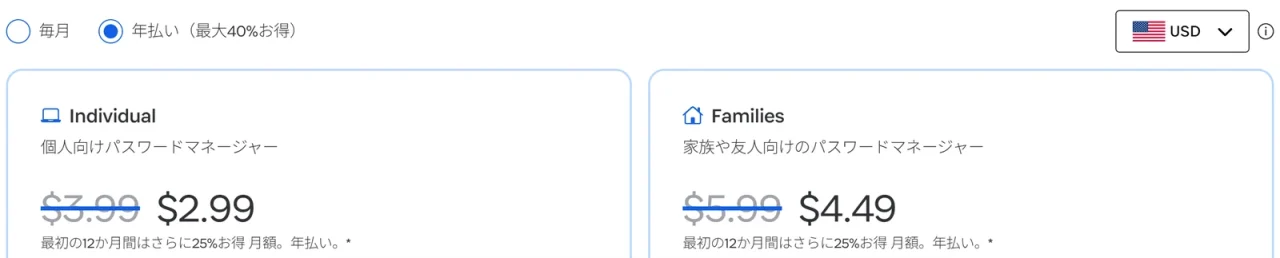
個人プランは、以前の年35.88ドルから47.88ドルに値上がりしました。日本円では約5,300円から約7,100円になると試算されています20。
月2.99ドルは最初の12か月だけの割引です。
なおGoogleやAppleの機能は無料です。Bitwardenには無料版があり、有料プランは年19.80ドルで提供されています21。
1Passwordの弱点と対策
1Passwordにも弱点はあります。
パスワードを忘れたときの備え
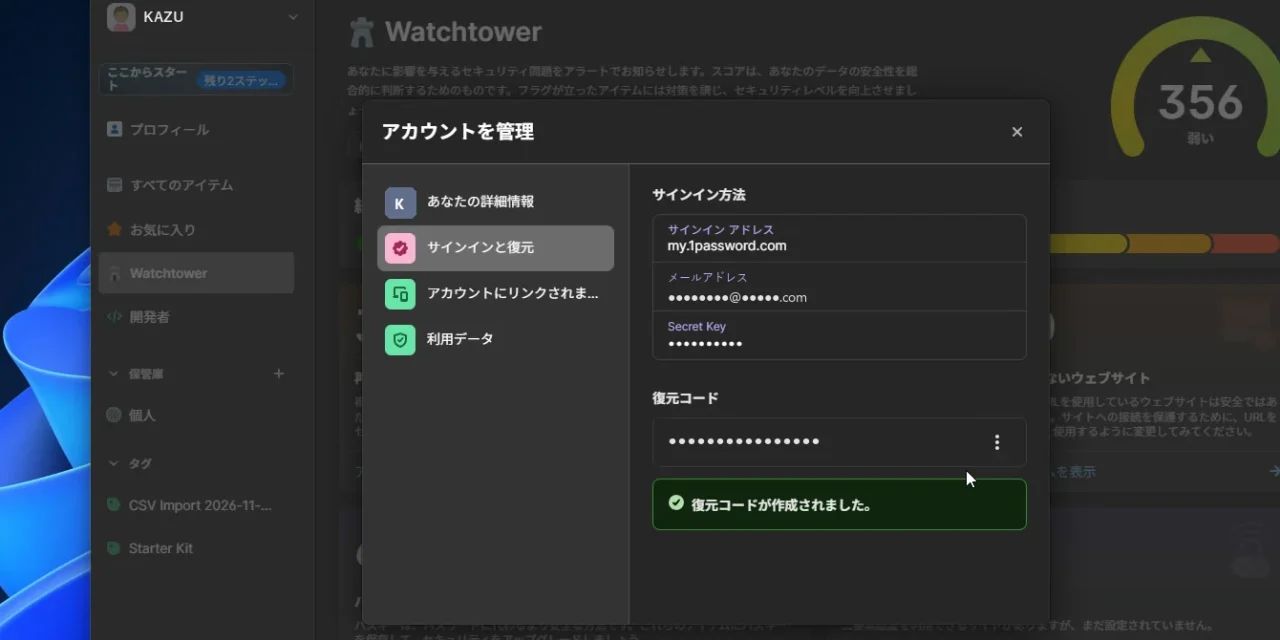
運営側はアカウントのパスワードをリセットできません。忘れたときに自分で入り直す手段は、前もって作った復元コードです。復元コードは忘れてからでは作れません22。
乗っ取られたパソコンでの保護
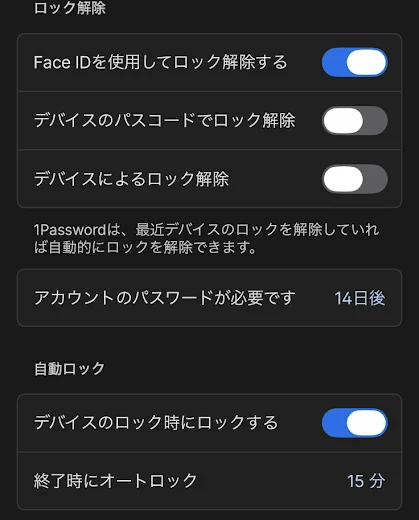
パソコンが乗っ取られるとその中にある1Passwordの情報まで完全には守れないと公式も説明しています23。
ただし、1Passwordはロックしている間は中身を開けないので、狙われやすいのは1Passwordを開いている間だそうです。
偽のボタンによる自動入力攻撃
ページに偽のボタンを重ねて、拡張機能に自動入力させる攻撃が報告されています24。
運営側のサーバーを疑った研究
運営側のサーバーが悪意を持っている前提で調べたスイスの大学の研究があります。その研究では保管庫の中身を守る仕組みを破る攻撃が1Passwordを含む主要4社のサービスに対して示されました25。1Password固有の弱さではありません。
1Passwordを使った方がいい人
総務省も、各サービスで異なる充分に安全なパスワードを覚えずに済むよう、パスワード管理ツールを使うことを推奨しています。
ツールはマスターパスワードや端末ロック(生体認証など)で守る必要があり、パスワードはできる限り使い回さないことが求められます26。
実際に1Passwordを使っている場面は次の4つです(どれも別の記事に書きました)。
- Chromeのパスワードを1Passwordに移すと使い回しが333件見つかり、危険な順に変えているとき
- WindowsのパソコンとiPhoneの両方で、同じ1Passwordの中身を使うとき
- AIにアプリを作らせるとき、APIキーをAIに見せないために使うとき
- ブログのサーバー(エックスサーバー)のログインに、パスキーを1Passwordに入れて使うとき
エックスサーバーの説明によると、パスキーは保存先によっては作成した端末でしか使えない場合があります27。
一方、1Password公式ブログによると、1Passwordに入れたパスキーはWindowsやMac、iPhone、Androidなど複数の端末で作ったり使ったりできます28。
ほかの端末でパスキーを使う操作は試していません。
なお、総務省はパスワード管理ツールと並べて、スマホやWebブラウザの標準機能を使うことも挙げています29。
アカウントが少なく、使う端末がiPhoneとMacのように1つの会社でそろっていてAIにも作業させないなら、標準機能でも大丈夫な場合があると私は考えています。
移すときに最初にすること
移行を決めたら次の順番で進めます。
- 14日間無料で始める
クレジットカードなしで試せます。 - 復元手段を用意する
Emergency KitのPDFと復元コードを印刷し、パソコンに保存したファイルは消します。 - パスワードを取り込む
ChromeやiPhoneから取り込む詳しい手順は、次の記事で書きます。 - Watchtowerで状態を確認する
Watchtowerで今の状態を確かめて、危ないものから順番に変えていきます。 - ほかの場所を見直す
ほかのブラウザや古い管理ソフトに残っていないか確認します。
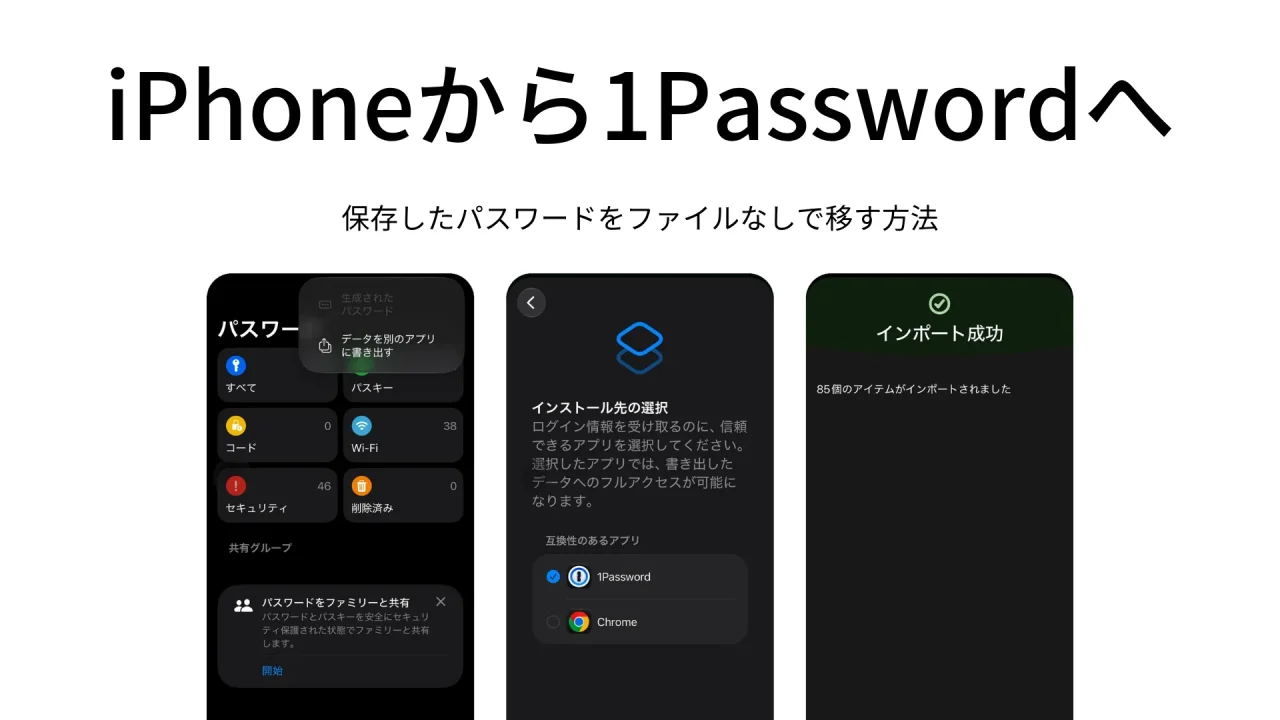
Chromeから移す手順とiPhoneから移す手順は、こちらの記事で書いています。
以上が、ChromeやEdgeに保存したパスワードを1Passwordに移すべき理由と根拠でした。
Windowsの自動入力の設定は、こちらの記事で書いています。
Windows Helloを無効化してIDとパスワードの自動入力に戻す方法
出典を見る(29件)
- 出典:ScanNetSecurity ↩︎
- 出典:NordVPN ↩︎
- 出典:警察庁 ↩︎
- 出典:Flashpoint ↩︎
- 出典:Google Security Blog ↩︎
- 出典:Computerworld ↩︎
- 出典:Kaspersky ↩︎
- 出典:@IT ↩︎
- 出典:1Password ↩︎
- 出典:1Password ↩︎
- 出典:1Password Blog ↩︎
- 出典:1Password Design Whitepaper ↩︎
- 出典:LastPass Blog ↩︎
- 出典:TRM Labs ↩︎
- 出典:Google ヘルプ ↩︎
- 出典:1Password Support ↩︎
- 出典:1Password Support ↩︎
- 出典:1Password Blog ↩︎
- 出典:1Password Pricing ↩︎
- 出典:gori.me ↩︎
- 出典:Bitwarden Pricing ↩︎
- 出典:1Password Support ↩︎
- 出典:1Password Blog ↩︎
- 出典:1Password Blog ↩︎
- 出典:USENIX Security ↩︎
- 出典:総務省 ↩︎
- 出典:エックスサーバー ↩︎
- 出典:1Password ↩︎
- 出典:総務省 ↩︎